Surveillance du dark web, pour vous et vos fournisseurs

Ce qu’ils savent de vous.

Ce que les groupes de ransomware ont publié sur vous et sur vos fournisseurs. Votre fournisseur se taira. Ses documents, eux, parleront.

Si une fuite importante vous concernant nous échappe, l’année suivante est offerte.

Demander mon relevé Gratuit, sous 24 heures ouvrées.
OwlyScan Surveillance, vue d’ensemble de l’entreprise de démonstration ACME : à gauche une synthèse avec le verdict « High exposure », un résumé de quatre publications, six nouveaux documents, trois documents à examiner en priorité, le principal scénario d’attaque et les quatre publications ; à droite un globe qui situe chaque publication, avec une loupe sur la France et la Belgique.
IA native · nos modèles lisent chaque document MCP natif · vos outils d’IA s’y connectent · tout compris

Comment ça marche

Un groupe de ransomware exfiltre les fichiers avant de les chiffrer. S’il n’est pas payé, il les publie. On y trouve des secrets militaires, des secrets d’affaires, des dossiers RH, et les moyens d’entrer sur un site ou de joindre une personne.

Ces fichiers restent en ligne des années, et d’autres s’en servent. Un attaquant y récupère des mots de passe pour l’intrusion suivante, un concurrent y lit vos conditions commerciales, un service de renseignement les noms de vos ingénieurs.

Dans plusieurs secteurs, vous êtes aussi tenu de le savoir. Une banque soumise à DORA ou un opérateur soumis à NIS 2 doit pouvoir dire ce qui a été publié sur lui et ses fournisseurs, et depuis quand il le sait.

Comme personne ne peut lire tout cela à la main, nous le faisons par logiciel. Chaque document est lu automatiquement, et nous déterminons ce que c’est, de quoi il parle et à qui il appartient. Vous recevez la part qui vous regarde.

  1. Collecter

    Dès qu’un groupe publie une nouvelle victime, nous récupérons tout ce qu’il a mis en ligne, dans tous les formats et toutes les langues. Nous ouvrons chaque archive, même celles qui en contiennent d’autres.

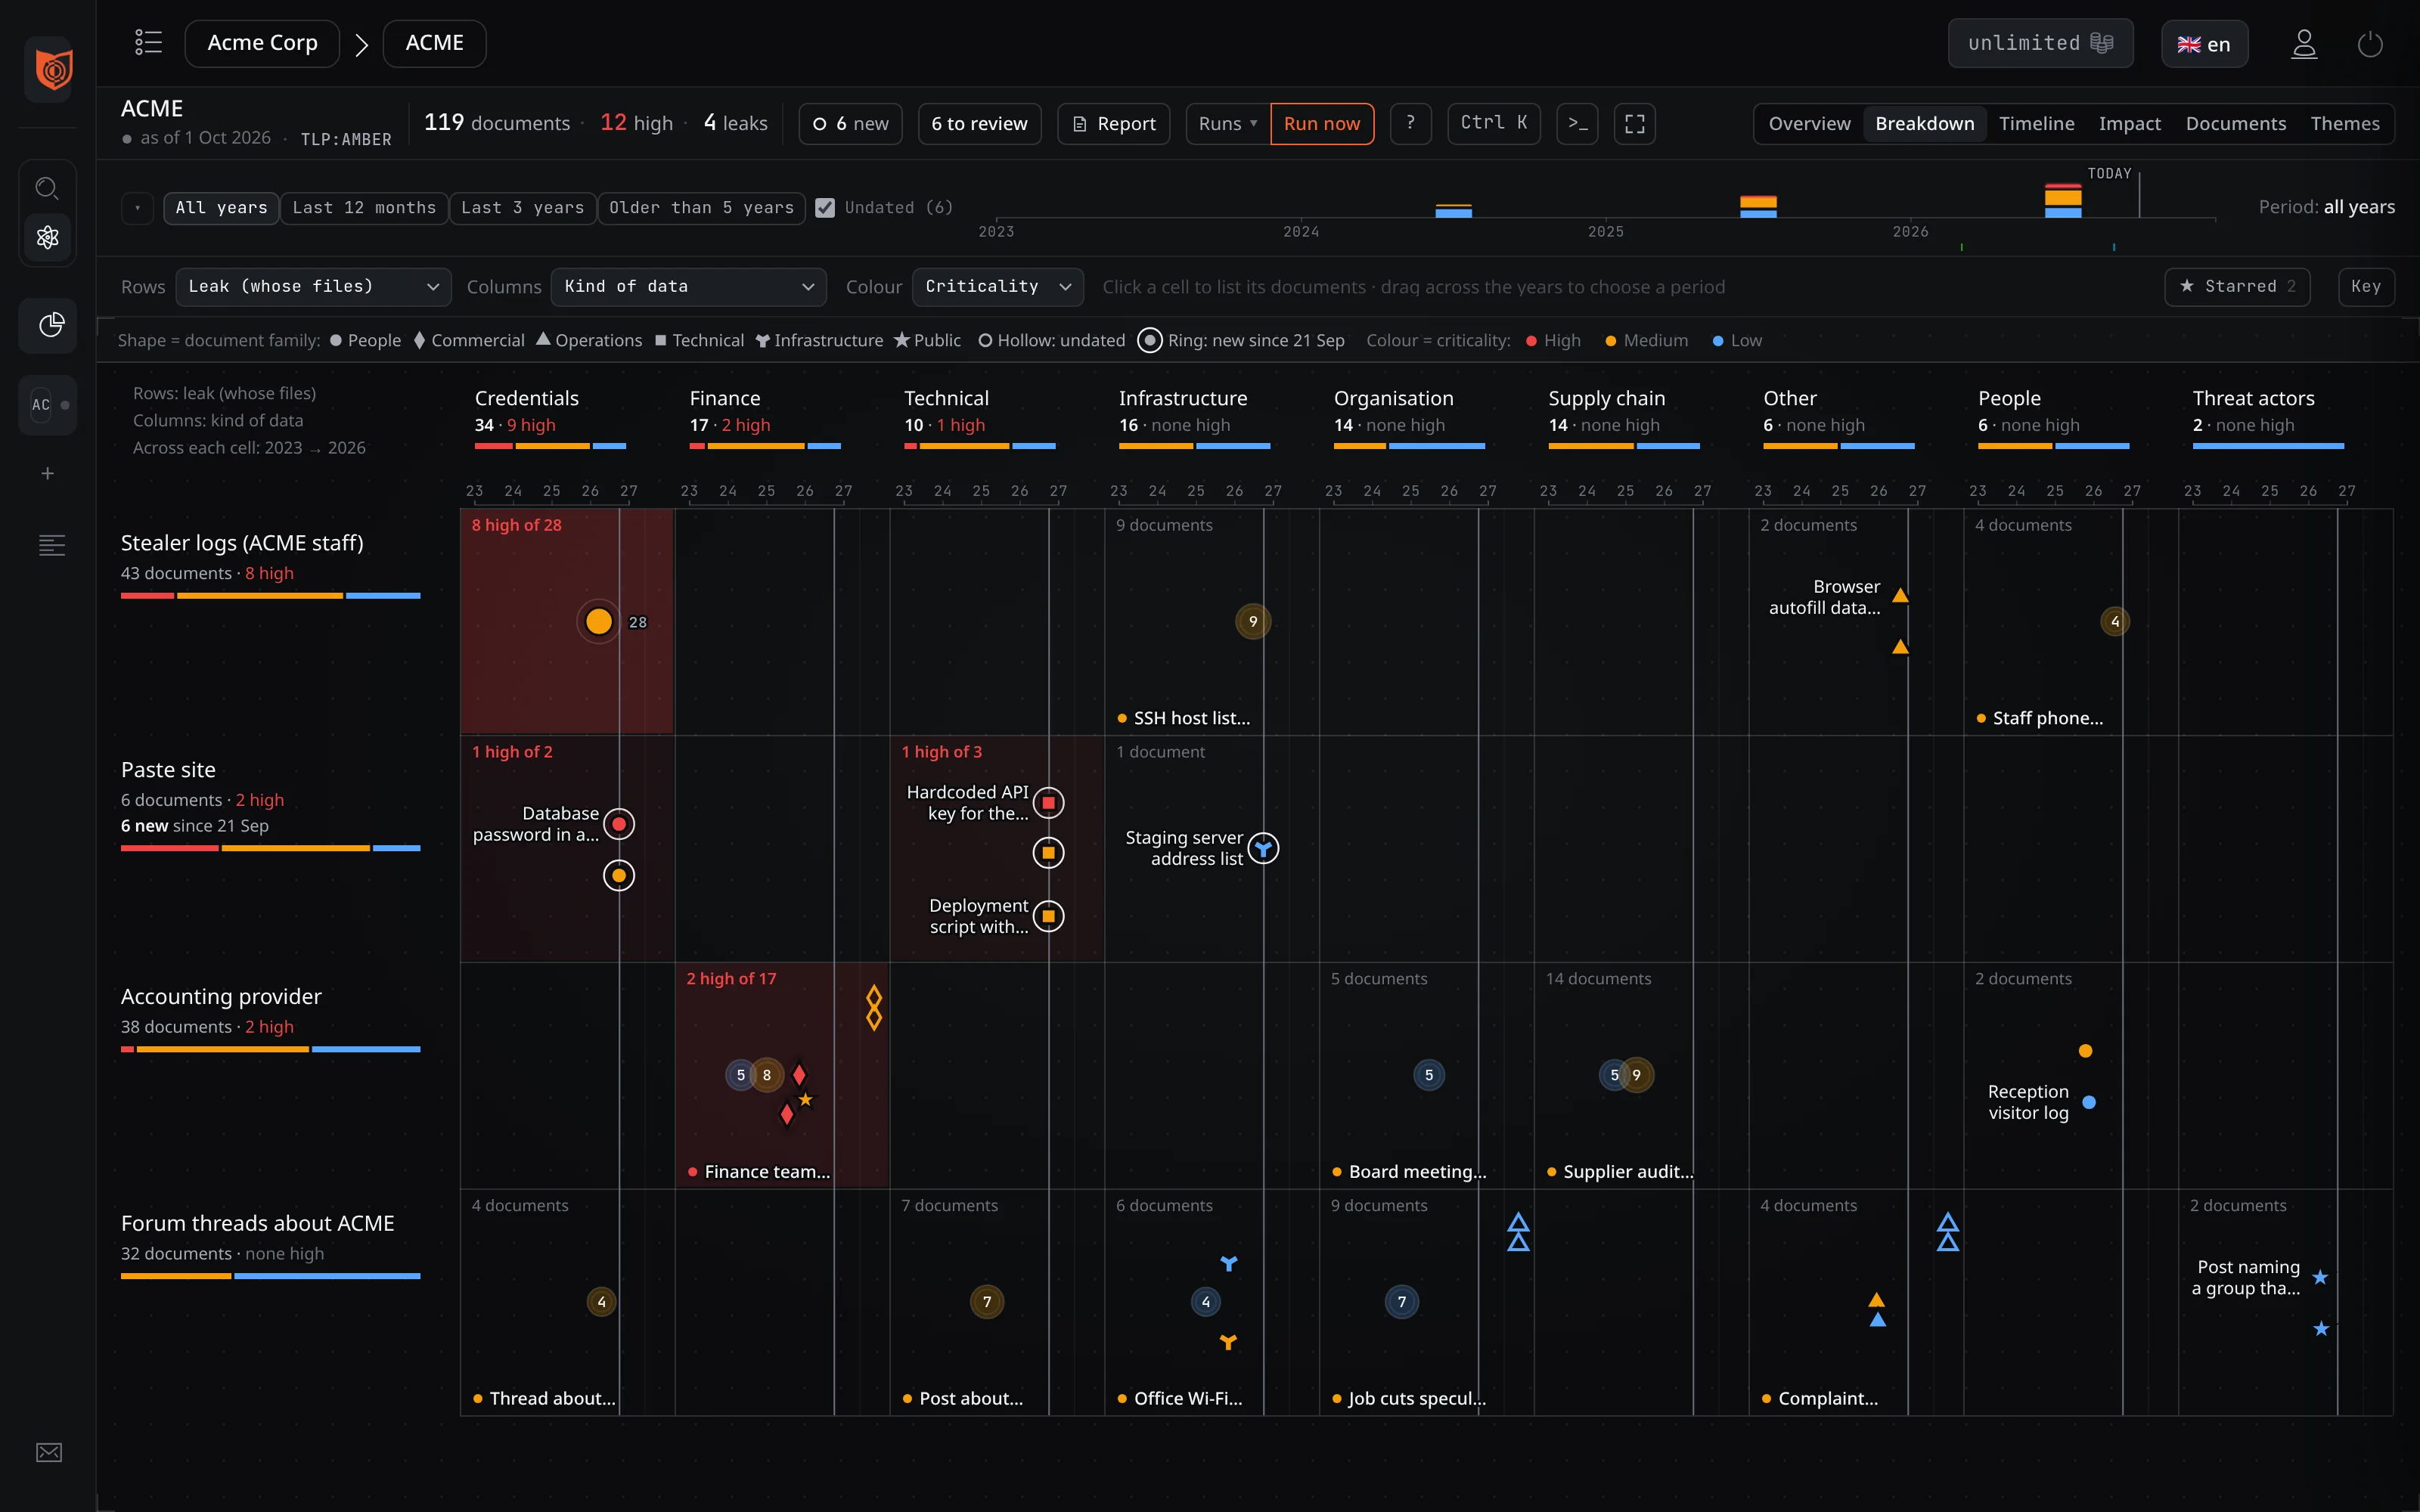
    La vue Répartition montre ce que contient chaque publication, par type de données.

    Vue Répartition : les quatre publications d’ACME en lignes, les types de données en colonnes, chaque cellule légendée avec le nombre de ses documents de criticité élevée, par exemple 8 sur 28 identifiants dans les journaux de stealers.

    Surveillance · vue Répartition · données de démonstration

  2. Lire

    Nos modèles lisent chaque document en entier et lui donnent un titre en clair, sa nature, sa date, et le nom de l’entreprise dont il parle.

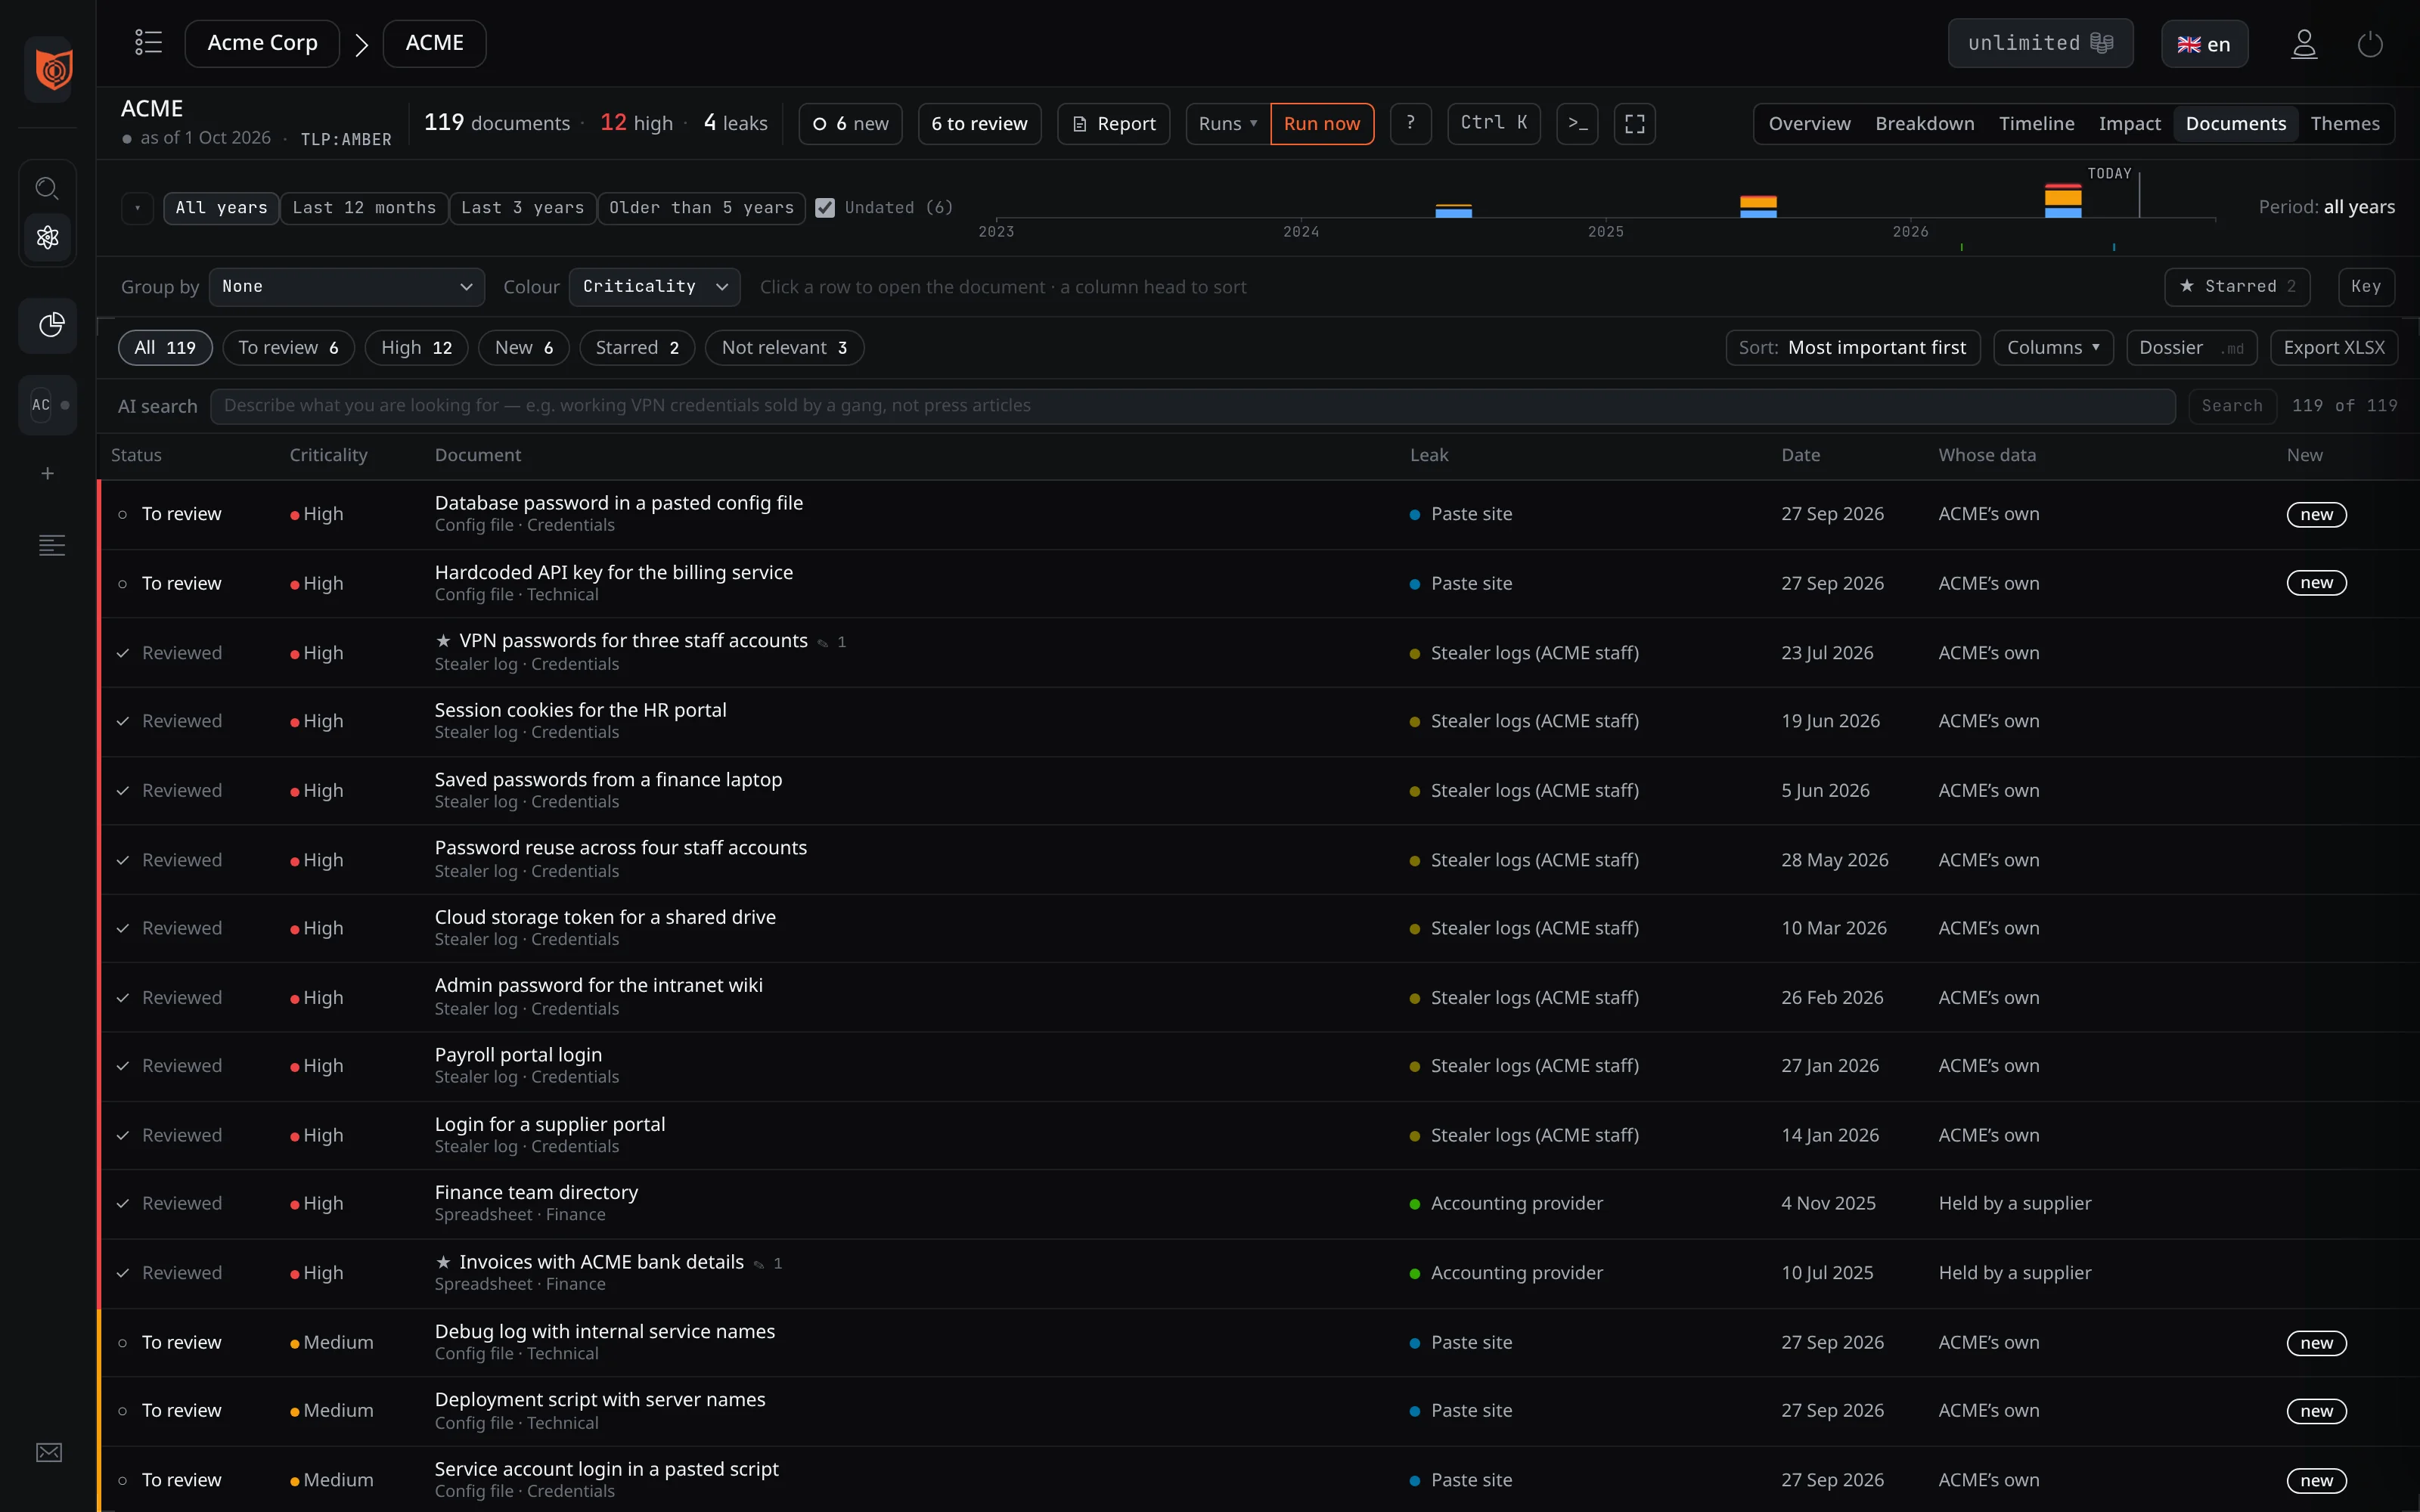
    Dans la vue Documents, les plus importants sont en haut de la liste.

    Vue Documents : 119 documents, les plus importants d’abord, chacun intitulé en langage clair avec sa nature et son type de données, la publication dont il provient, sa date et à qui appartiennent les données, avec des filtres rapides « To review », « High », « New » et « Starred ».

    Surveillance · vue Documents · données de démonstration

  3. Transmettre

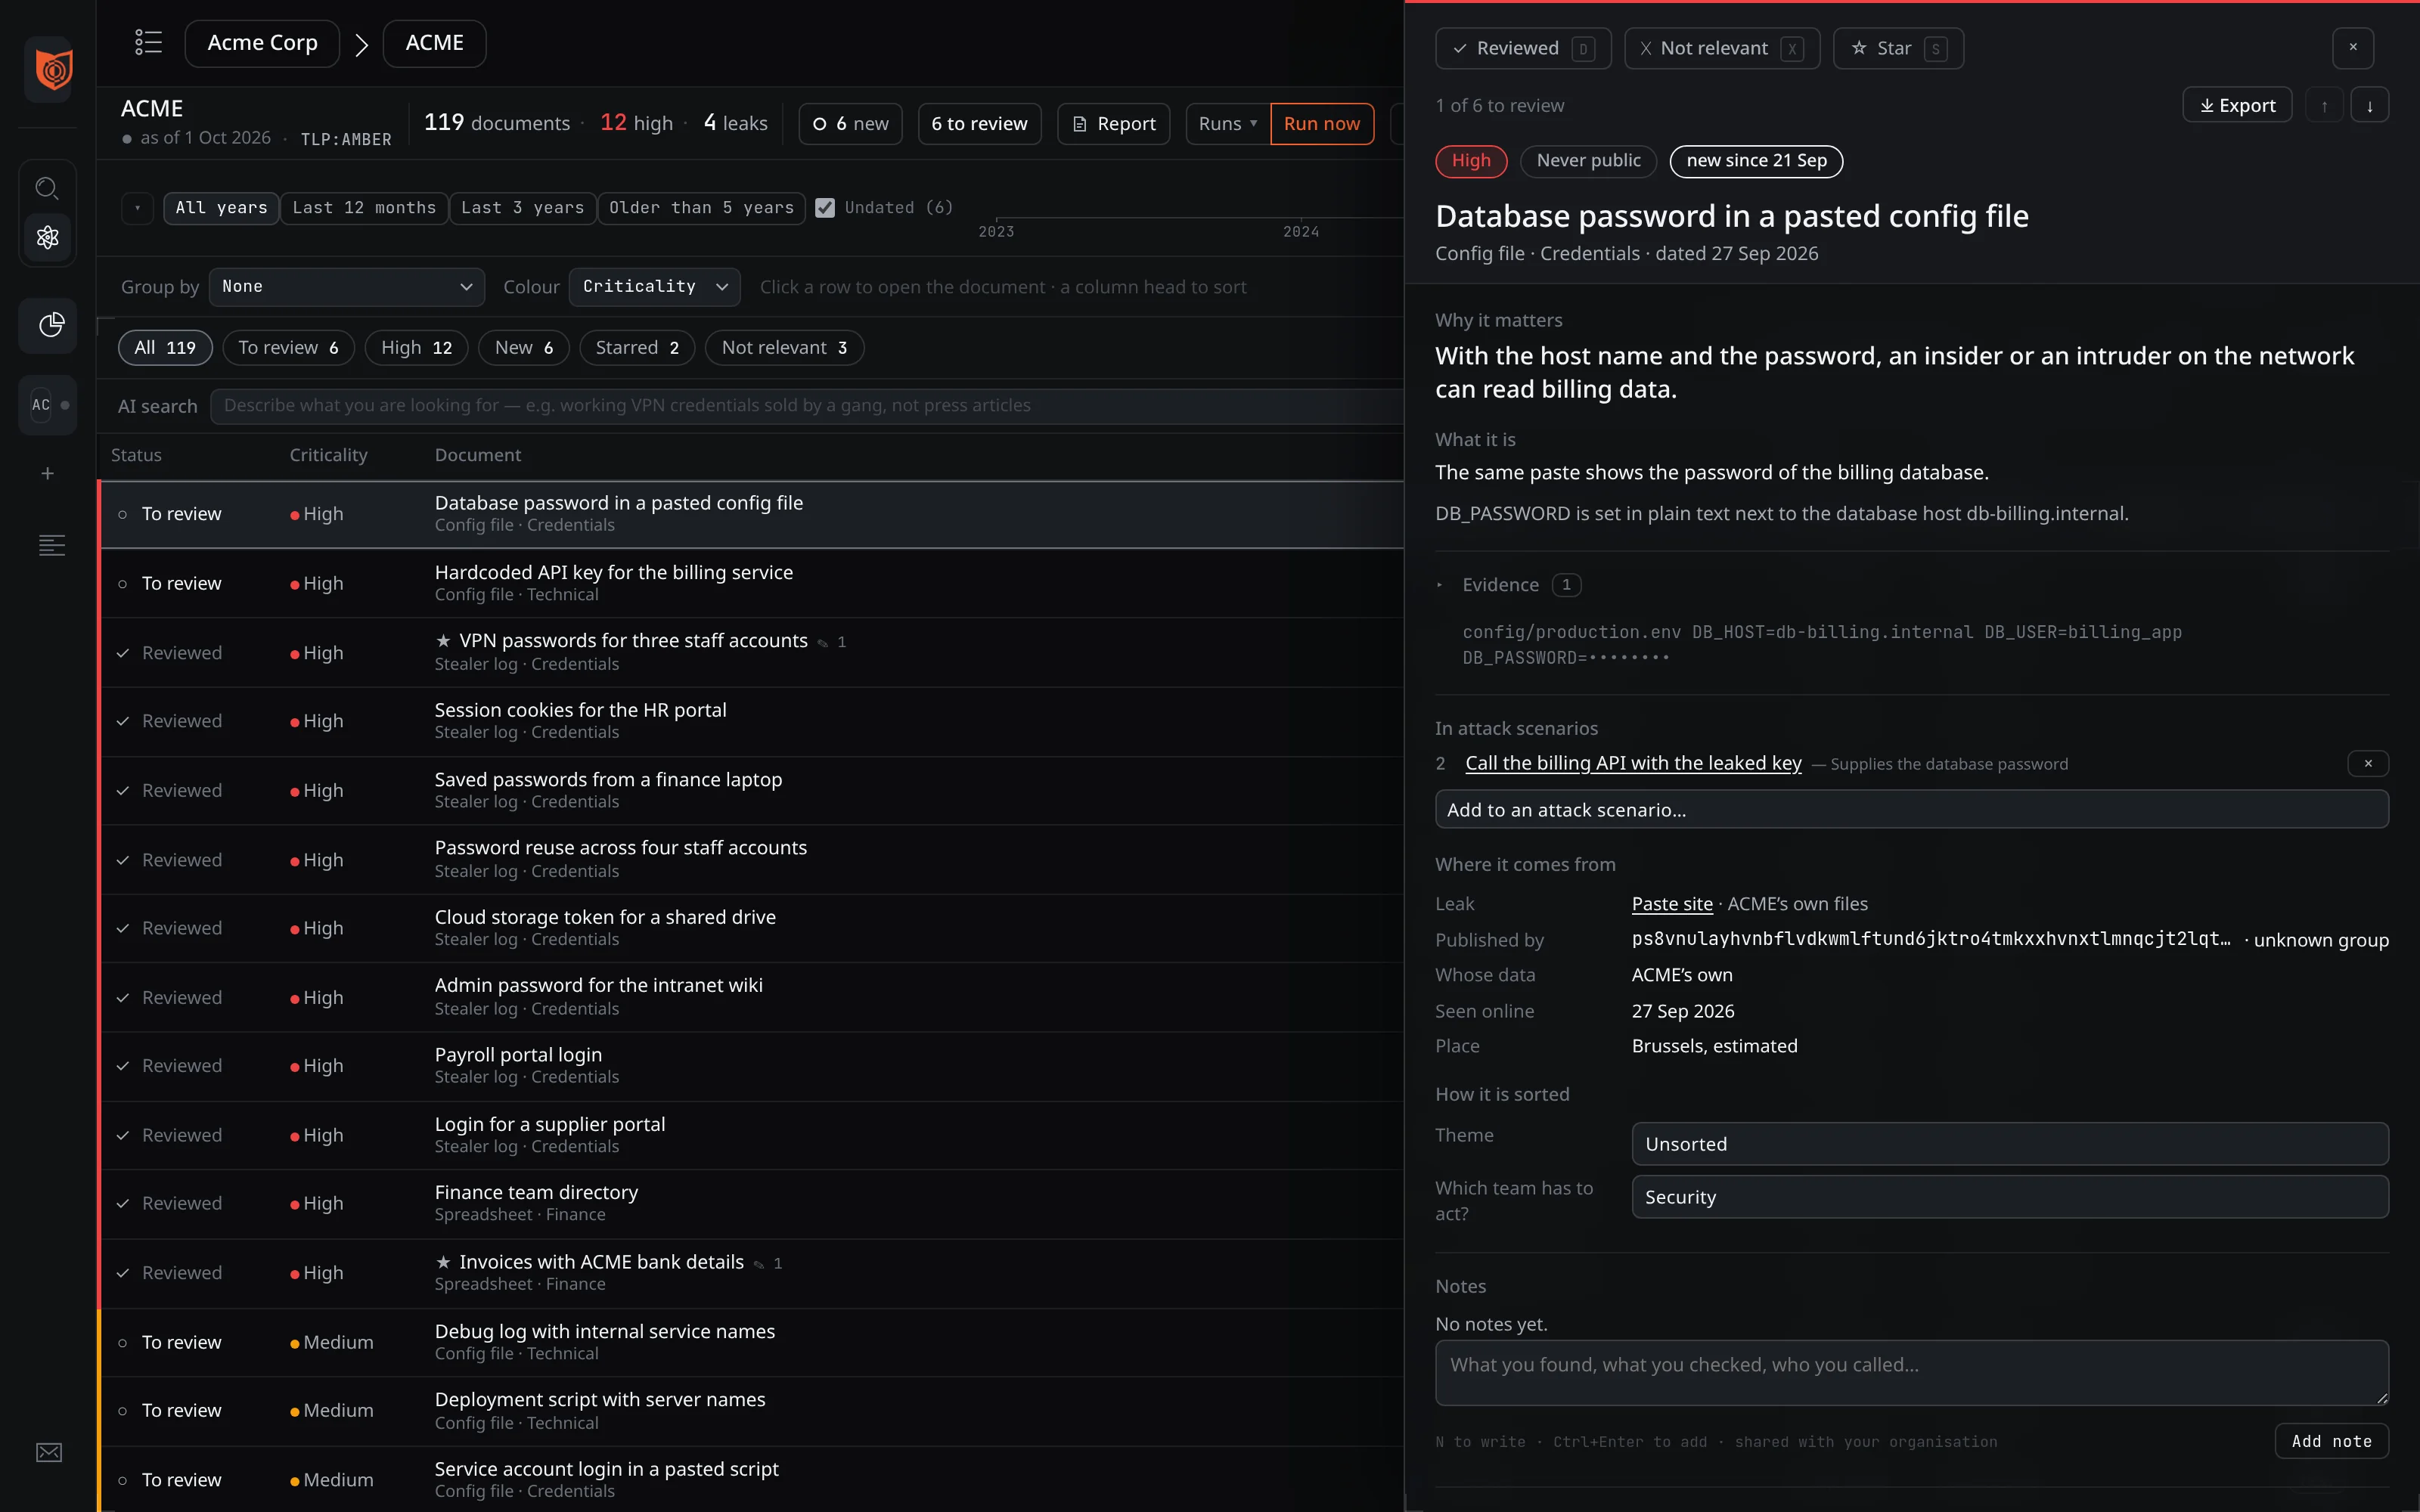
    Pour chaque document qui vous concerne, vous recevez une page : la ligne qui compte, ce qu’un attaquant peut en faire, d’où elle vient, et qui doit agir chez vous.

    Les mots de passe y sont masqués.

    Fiche document : mot de passe de base de données dans un fichier de configuration publié sur un site de paste. Pourquoi c’est important, sa nature, l’extrait probant avec le mot de passe masqué, le scénario d’attaque qu’il rend possible, d’où il vient et quelle équipe doit agir : la sécurité.

    Surveillance · fiche document · données de démonstration

Personne ne vous demandera de lire les sites des groupes de ransomware. Vos clients, votre assureur et le régulateur vous demanderont ce qui a fuité vous concernant, et depuis quand vous le savez. Nous convenons avec vous de ce qu’il faut surveiller et de qui reçoit quoi. Ensuite, cela ne vous prend presque pas de temps.

Une partie est à vous.

Une publication peut contenir des millions de fichiers, ceux de la victime et ceux de tous ses partenaires. Le tableau de bord en extrait ce qui parle de vous et montre ce que cela change pour vous.

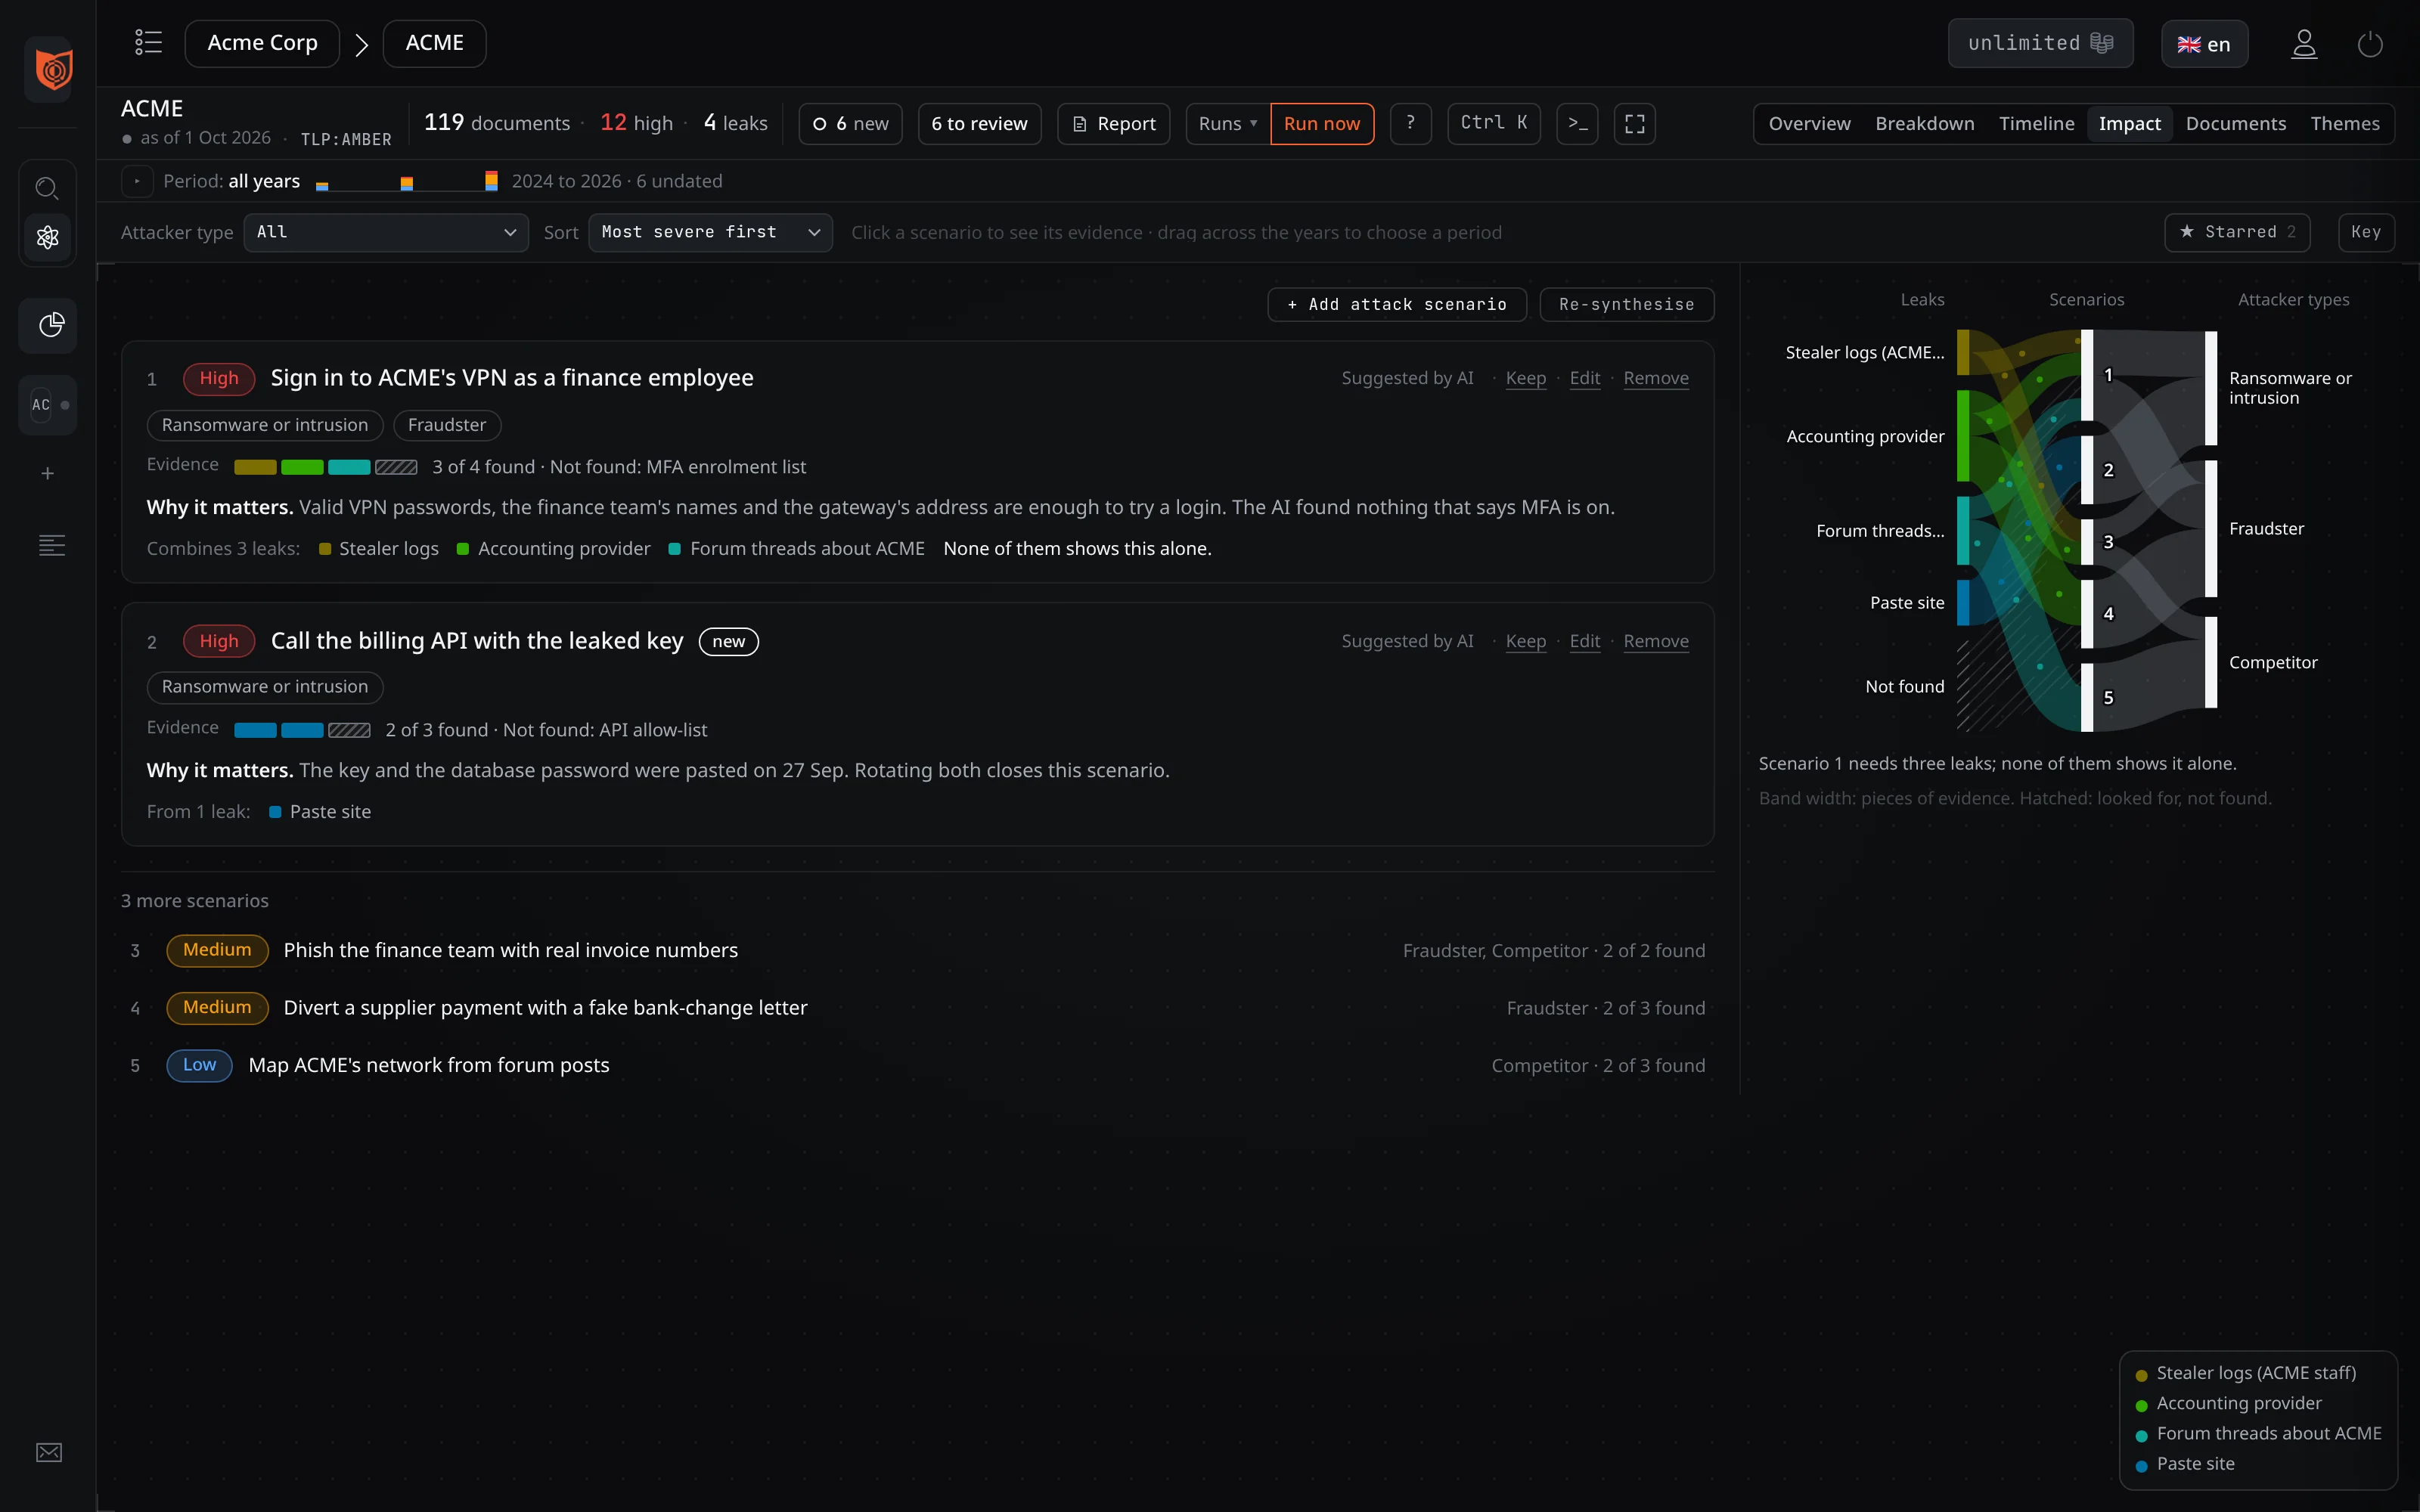
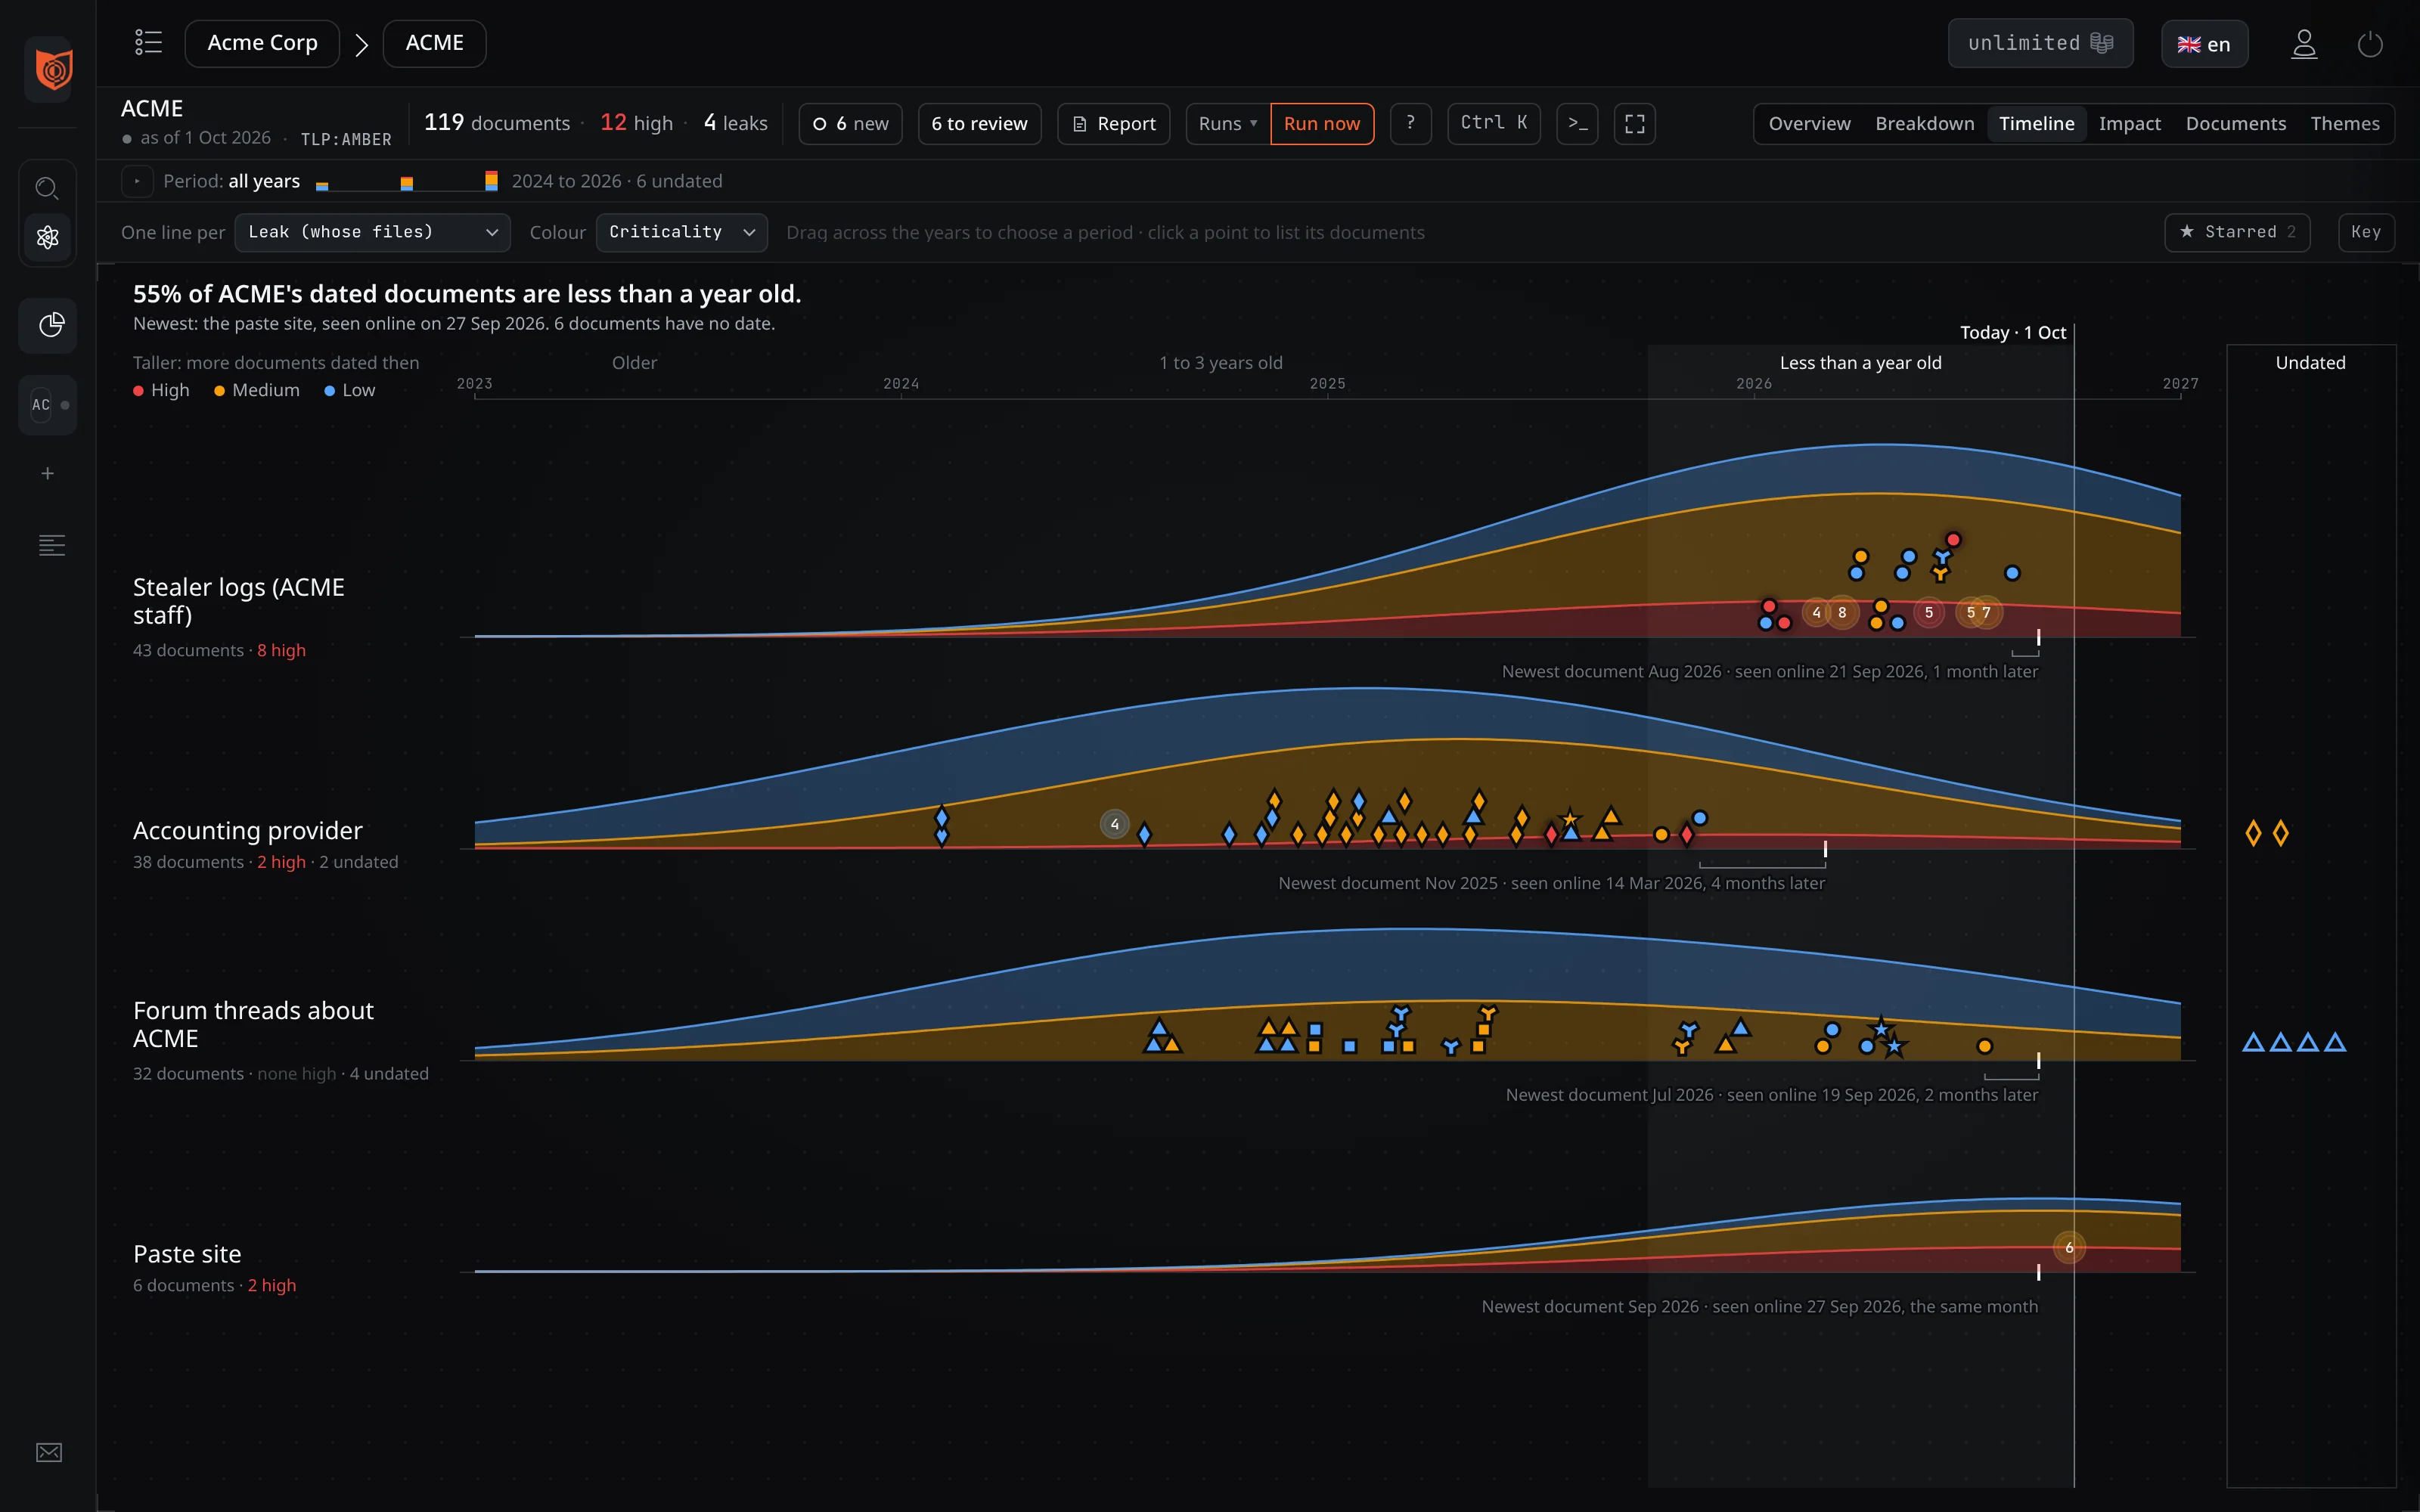
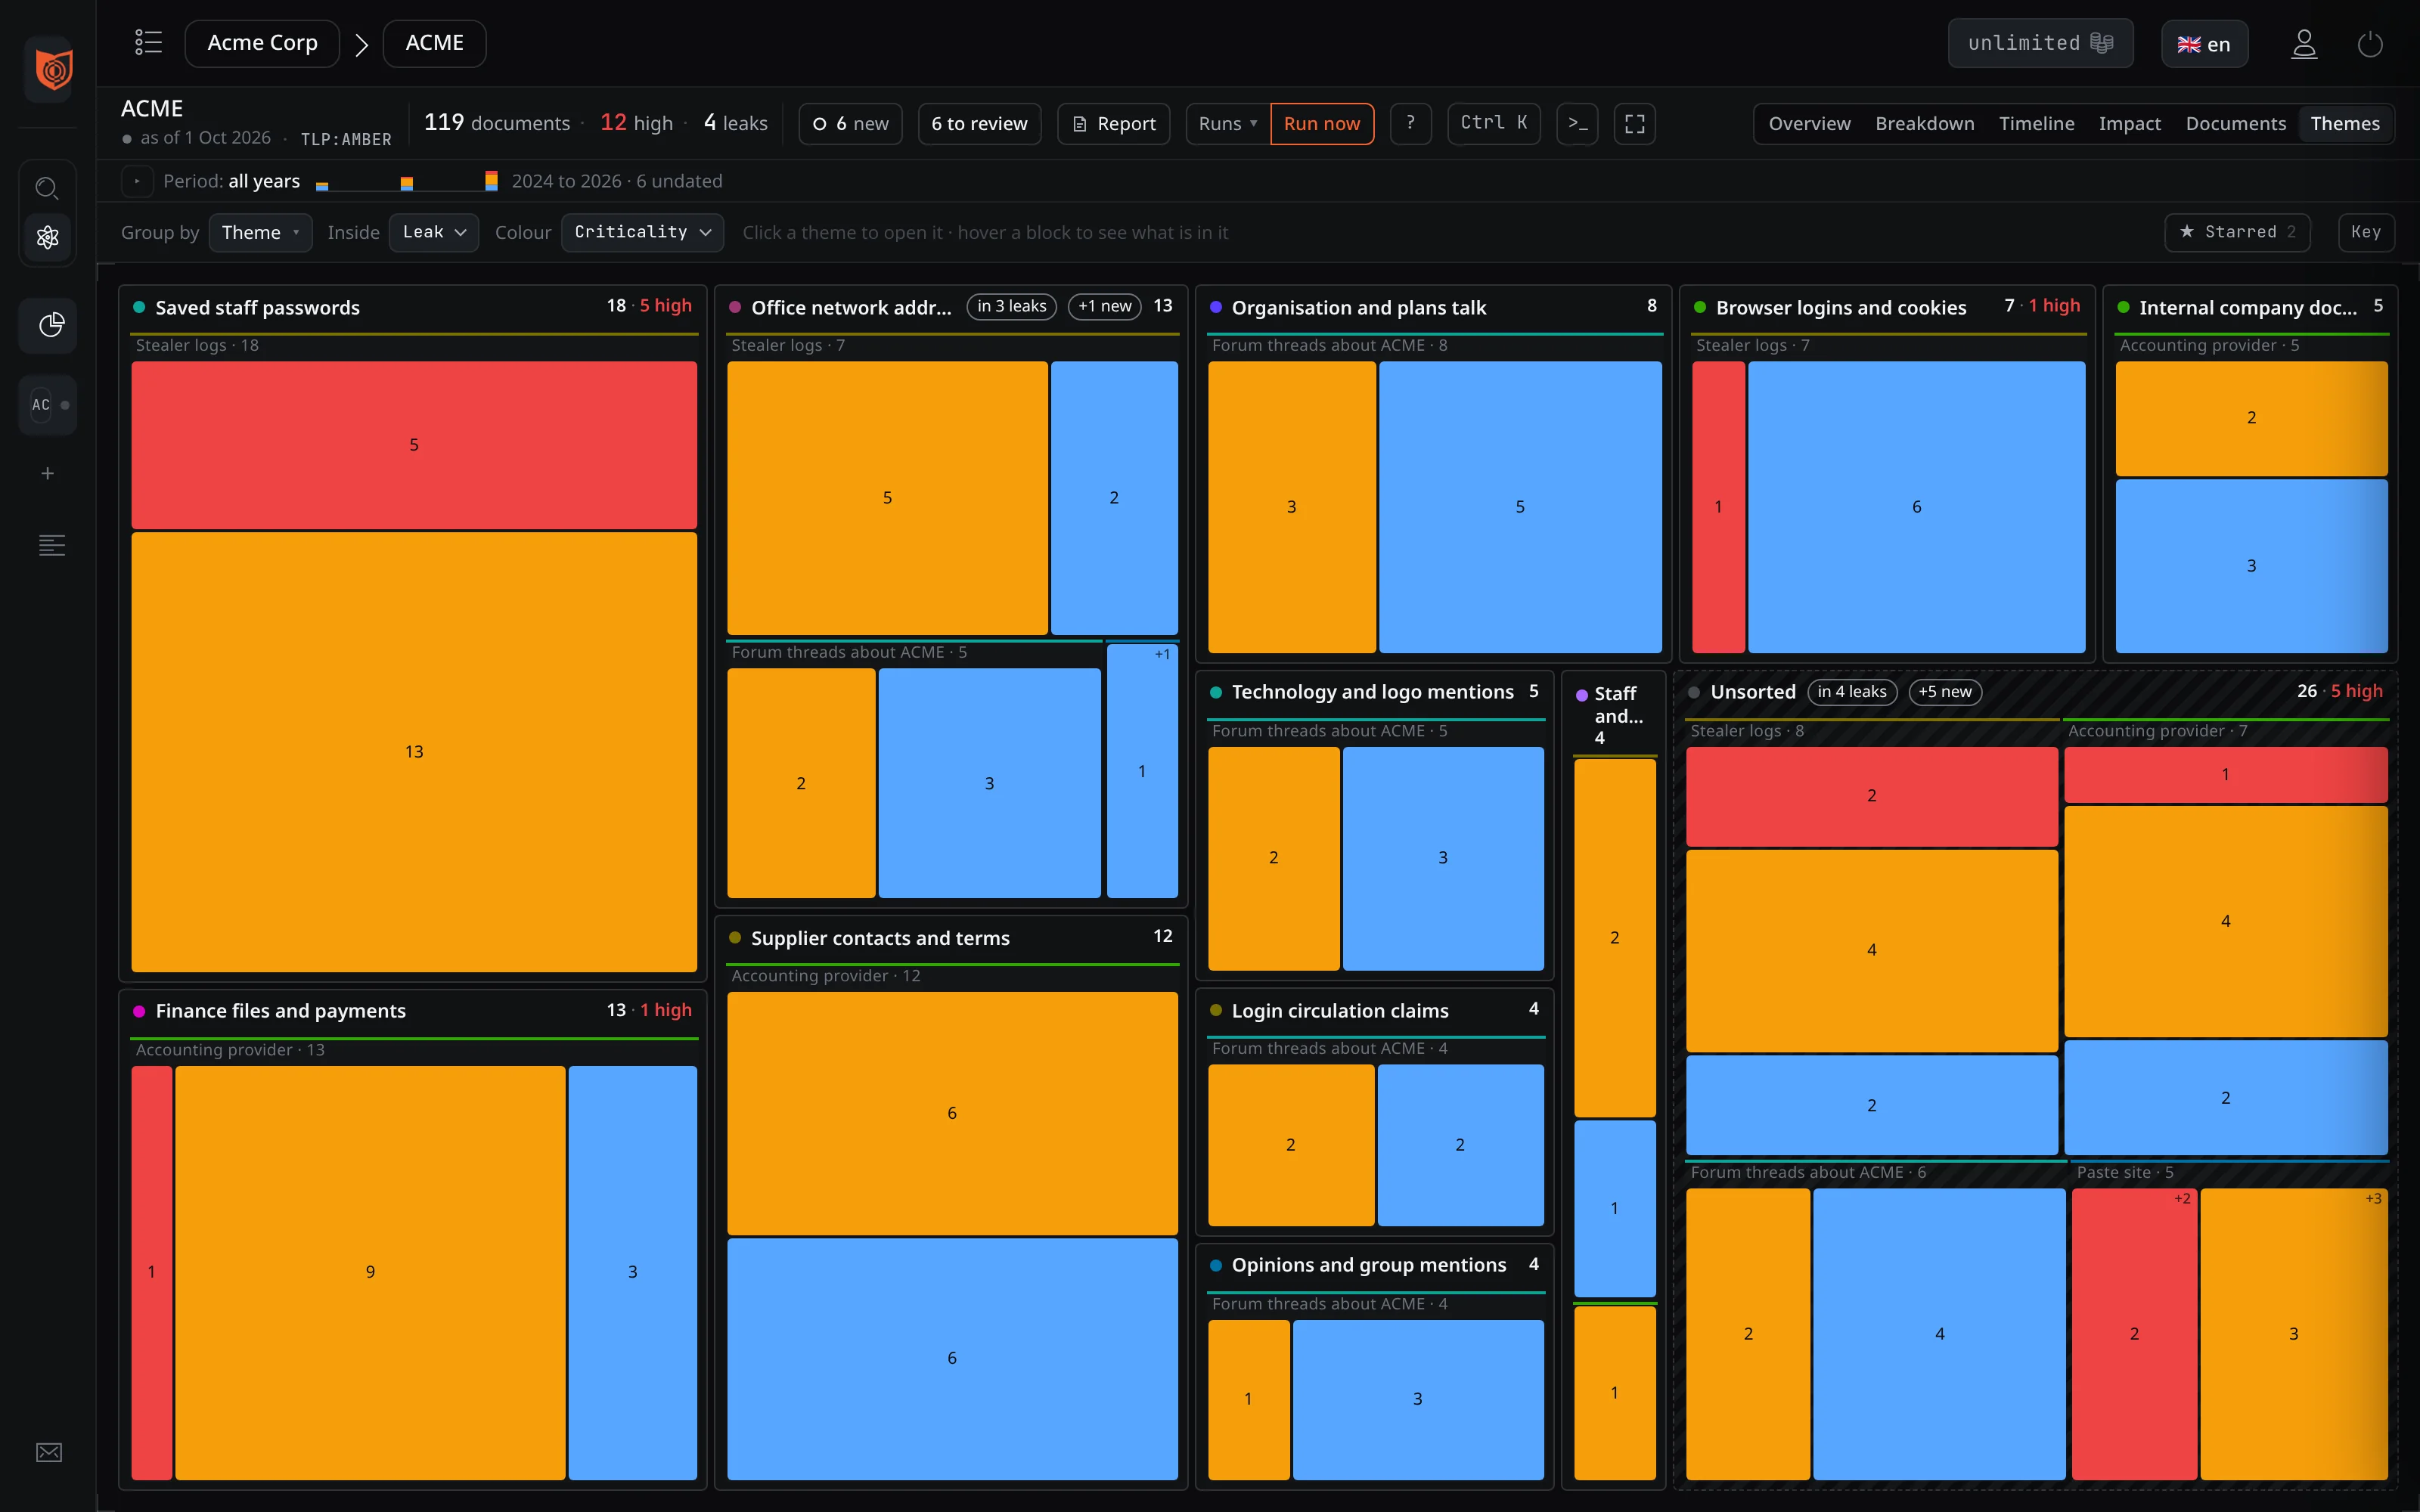
Vue Impact : scénarios d’attaque, du plus grave au moins grave. Scénario 1, « High » : se connecter au VPN d’ACME en tant qu’employé de la direction financière, 3 éléments de preuve sur 4 réunis, pourquoi c’est important, et les trois publications qu’il combine, dont aucune ne le montre seule. À droite, un flux des publications vers les scénarios, puis vers les types d’attaquants.Vue Chronologie : 55 % des documents datés d’ACME ont moins d’un an. Une crête par publication de 2023 à 2027, les documents placés dessus selon leur date et leur criticité, avec la date de mise en ligne de chaque publication et une ligne « Today ».Vue Thèmes : une carte proportionnelle (treemap) des documents d’ACME regroupés par thème, comme « Saved staff passwords », « Finance files and payments » et « Supplier contacts and terms » ; chaque bloc dimensionné selon son nombre de documents et coloré selon sa criticité.Panneau Rapport : ACME, une clé d’API de facturation et un mot de passe de base de données publiés sur un site de paste le 27 septembre. L’essentiel d’abord, puis ce qui a été trouvé, ce qu’un attaquant peut faire et la couverture, chaque document cité par une pastille de référence et listé à droite.

La vue Impact montre ce qu’un attaquant peut faire des documents publiés, du plus grave au moins grave. Un mot de passe dans une publication, le nom d’un employé dans une autre et l’adresse d’un accès dans une troisième suffisent à ouvrir une porte.

Surveillance · vue Impact · données de démonstrationRaccourcis affichés comme dans l’application

Comment y accéder.

Trois offres, un même point de départ : votre relevé gratuit.

Vous cherchez vous-même dans tout ce qui est publié. Vous posez vos mots-clés, et nous vous alertons dès qu’un nouveau document les contient. Vos recherches ne laissent aucune trace.

À partir de

3 000 €

HT par an, par organisation

Surveillance

Nous lisons pour vous chaque nouvelle publication qui touche votre organisation et les entreprises que vous surveillez. Chaque constat tient sur une page, adressée à l’équipe qui doit agir. Une fois par mois, nous les relisons avec vous.

Le moteur de recherche complet est inclus.

À partir de

7 200 €

HT par an, pour votre organisation et jusqu’à trois entreprises surveillées

Garantie

Si une fuite importante vous concernant nous échappe, l’année suivante est offerte.

Surveillance d’écosystème

Tout ce que fait Surveillance, à l’échelle de votre écosystème : tous vos fournisseurs, un programme, une filière ou un portefeuille. Le prix dépend du nombre d’entreprises surveillées.

Le moteur de recherche complet est inclus.

Paliers supérieurs

Sur devis

À partir de quatre entreprises surveillées

Garantie

Si une fuite importante vous concernant nous échappe, l’année suivante est offerte.

Demander mon relevé gratuit, sous 24 heures ouvrées, puis notre proposition

FAQ

« Est-ce légal ? »
Oui. Nous fonctionnons comme un moteur de recherche : notre indexation est purement technique, automatique et passive. Nous indexons ce qui est déjà publié, et vous n’avez rien à télécharger.
« Qu’indexez-vous ? »
Tout le dark web, sans faire de tri : chaque publication, lue document par document. Le risque économique, le risque militaire, les données personnelles exposées et le risque physique sont donc couverts au même titre.
« Et si vous ne trouvez rien ? »
Bonne nouvelle : vous avez alors un relevé daté pour le prouver le jour où l’on vous le demande. La vraie question est de savoir si vous pouvez vous fier au produit : c’est le rôle de notre garantie. Si une fuite importante vous concernant nous échappe, l’année suivante est offerte.
« Peut-on le brancher sur notre SOC, notre plateforme CTI ou MISP ? »
Oui. Les constats partent en syslog ou en STIX via TAXII. Un serveur MCP est aussi disponible pour vos outils d’IA.
« Où restent nos données ? »
En option : des modèles d’IA hébergés dans l’UE, ou OwlyScan déployé dans vos murs.

Et chez vous, que savent-ils ?

Aucun accès à vos systèmes. Nous ne lisons que ce qui est déjà exposé. Les résultats ne vont qu’à vous.

Le relevé est gratuit parce qu’il vous montre notre travail sur votre propre périmètre. À la main, il demanderait trois semaines à deux personnes.

La suite

  1. Vous envoyez le formulaire ci-dessous.
  2. Sous 24 heures ouvrées, vous recevez votre relevé complet.
  3. Un analyste le lit avec vous pendant 30 minutes. Vous décidez ensemble de ce qu’il faut surveiller et de qui reçoit quoi.
  4. Vous essayez le service avant d’acheter, avec notre aide et une formation.
  5. La surveillance démarre le jour de cette lecture.

Votre relevé

Votre entreprise, vos fournisseurs, un programme, ou les entités que vous suivez. Vous choisissez.

Le nom de domaine par lequel nous commençons. Fournisseurs et programmes se définissent avec vous.

Ou écrivez-nous : contact@owlyscan.com

RGPD : vos coordonnées ne servent qu’à vous remettre le relevé.

Ce que vous recevez

Spécimen · données fictives Dans le vôtre, chaque fait a sa source et sa date, et les noms sont en clair.

Garantie

Si une fuite importante vous concernant nous échappe, l’année suivante est offerte.

P.-S. Faites le point avant qu’un client ou un auditeur ne vous pose la question.

Exemple de relevé · ACME, entreprise fictive

11 pages

Télécharger le PDF
Exemple de relevé, page 1 sur 11Exemple de relevé, page 2 sur 11Exemple de relevé, page 3 sur 11Exemple de relevé, page 4 sur 11Exemple de relevé, page 5 sur 11Exemple de relevé, page 6 sur 11Exemple de relevé, page 7 sur 11Exemple de relevé, page 8 sur 11Exemple de relevé, page 9 sur 11Exemple de relevé, page 10 sur 11Exemple de relevé, page 11 sur 11

Hébergé en France, ou déployé dans vos murs

Développé en France. Nos clients comptent notamment des services de l’État, des banques, des groupes aéronautiques et des éditeurs d’ERP. Membre du GICAT. Cité dans un rapport du Sénat. Travaux publiés aux conférences IEEE ICTAI et IFIP SEC.

GICAT SitinCloud